Tool-Zugriffsrichtlinien
Wie Tool-Verfügbarkeit und Methodenrechte in MeinGPT vererbt und zur Laufzeit durchgesetzt werden.
Ob eine KI eine Tool-Methode ausführen darf, entscheidet sich über vier ineinandergreifende Ebenen — von organisationsweiten Einstellungen bis zur Laufzeitprüfung im Chat:
- Organisationsweite Admin-Einstellungen
- Tool-spezifische Admin-Freigaben
- Assistentenspezifische Methodenauswahl
- Laufzeitdurchsetzung im Chat
Kernfunktionen
- globale Tool-Verfügbarkeit für BUILTIN-, externe und eigene MCP-Tools
- Methoden-Richtlinien (z. B. Nur-Lesen vs. erweiterte Schreibrechte)
- Freigaben für Connectors, Datenbanken, externe MCPs und eigene MCP-Server
- standardisierte Assistant-Rollouts über den Assistant Creator
Im Fokus dieser Seite steht ausschließlich, welche Methoden ein Tool ausführen darf. Für die Frage, auf welche Ressourcen (z.B. welcher Ordner, welches Postfach, welcher Kalender) diese Methoden zugreifen dürfen, siehe Scope-Konfiguration für Tools.
Wichtiger Sicherheitshinweis
Aktuell unterstützt MeinGPT kein interaktives Permission Asking durch die KI zur Laufzeit (kein "Darf ich das jetzt ausführen?").
Das bedeutet:
- Wenn eine Methode freigegeben ist, kann die KI sie im Rahmen des Prompts ohne zusätzlichen Nutzer-Dialog ausführen.
- Es gibt derzeit keinen eingebauten, methodenspezifischen Freigabe-Popup pro Aktion.
Empfehlung:
- Standardmäßig
Nur abrufen (READ_ONLY)verwenden. write/dangerousnur aktivieren, wenn Risiko und Auswirkungen bewusst akzeptiert sind.- Kritische Methoden ausschließlich gezielt und pro Tool freigeben.
Überblick
Die finale Berechtigung eines Tool-Methodenaufrufs wird als Schnittmenge berechnet:
- Tool auf Organisationsebene verfügbar?
- Methode durch globale Richtlinie erlaubt?
- Methode durch tool-spezifische Admin-Freigaben erlaubt?
- Läuft der Chat über einen Assistenten: Methode dort explizit aktiviert?
Nur wenn alle zutreffenden Bedingungen erfüllt sind, wird die Methode registriert und kann vom Modell aufgerufen werden – Bedingung 4 gilt nur, wenn ein Assistent beteiligt ist. Für einen Konnektor, der direkt in einem Chat ohne Assistenten genutzt wird, entscheiden allein die Bedingungen 1–3.
UI-Ort und Orientierung
Du findest alle relevanten Einstellungen unter:
Settings > Wissen & Integrationen > Plugins- Route:
/:organizationId/settings/tool-management
Hinweis:
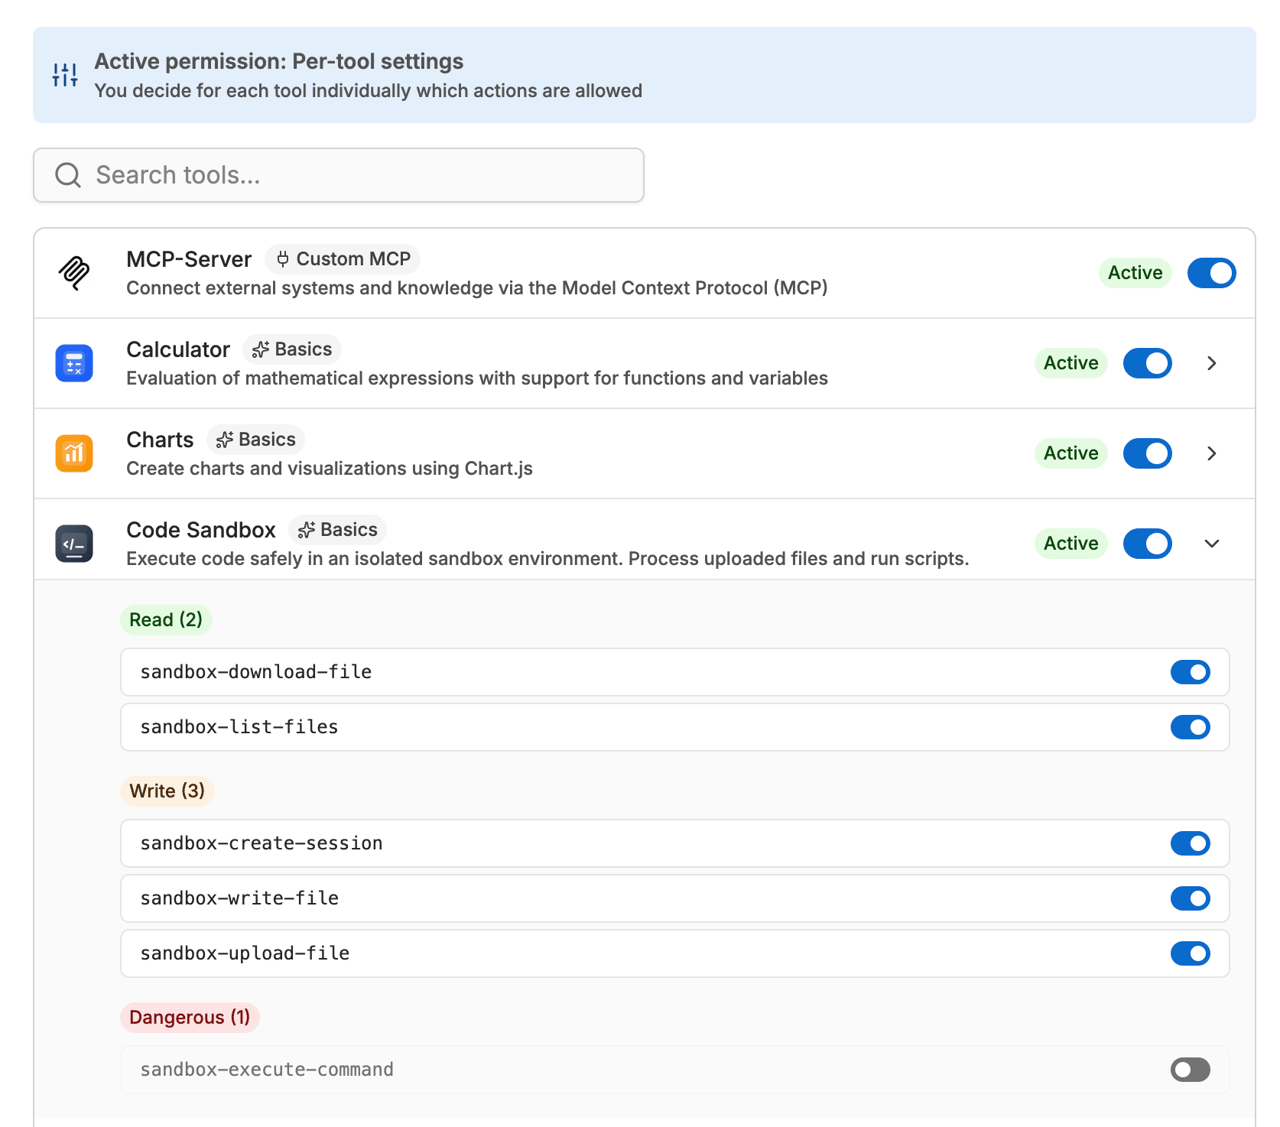
- Die Methoden-Kategorien (
read,write,dangerous) siehst Du in der Tool-Detailansicht als gruppierte Abschnitte. - Im ersten Screenshot siehst Du den oberen Steuerbereich mit
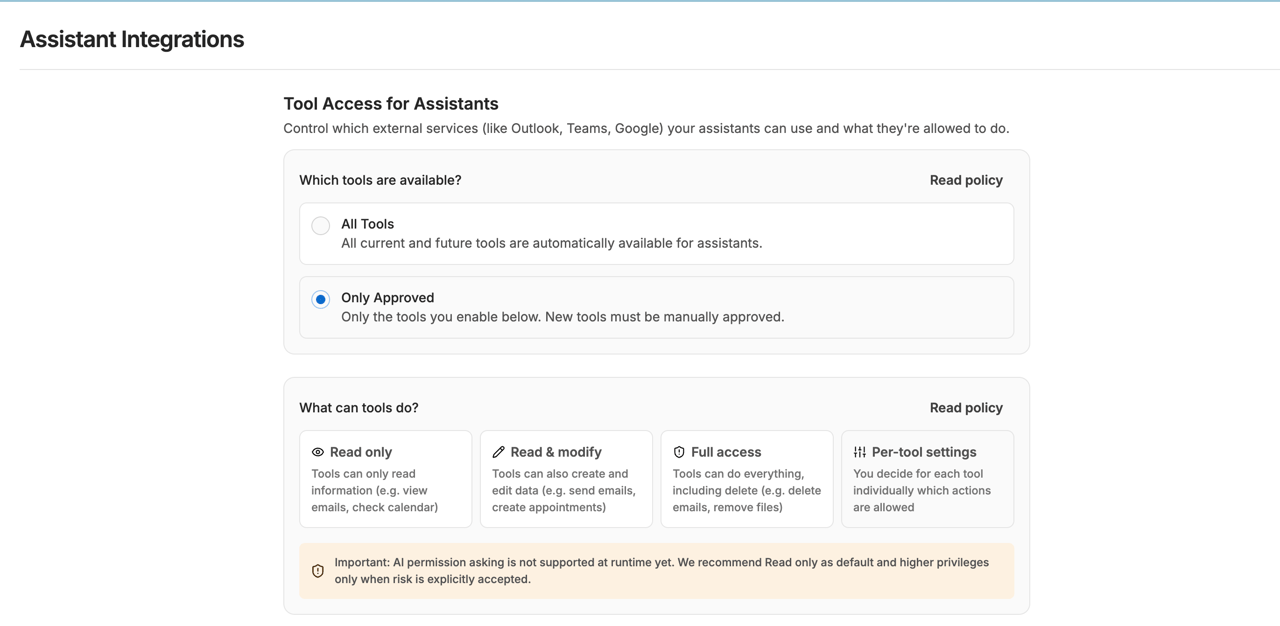
Wer installiert(Nur Admins/Mitglieder selbst/Alle verfügbar) und globaler Methoden-Richtlinie (READ_ONLYbisCUSTOM). - Im zweiten Screenshot siehst Du die ausgeklappte Methoden-Tabelle eines Tools; diese ist nur im Modus
CUSTOMsichtbar und nutzbar.
Ebene 1: Tool-Verfügbarkeit (Organisation)
In Settings > Wissen & Integrationen > Plugins steuerst Du zuerst, welche Tools grundsätzlich verfügbar sind.
Alle verfügbarAlle aktuellen und zukünftigen Tools sind verfügbar.Nur AdminsNur explizit freigegebene Tools sind verfügbar.Mitglieder selbstWieNur Admins, aber Mitglieder können erlaubte Plugins selbst installieren, zum Beispiel beim Hinzufügen zu einem Assistenten. Diesen Modus siehst Du nur, wenn er für Deine Organisation freigeschaltet ist.
Hinweis:
- Diese Einstellung gilt für BUILTIN-, EXTERNAL_MCP- und CUSTOM_MCP-Tools.
- Ist ein Tool hier nicht verfügbar, wird es serverseitig vor der Chat-Laufzeit entfernt.
- Für Eigene MCP-Server (siehe Custom MCP Server) gilt: Ein Nutzer kann seinen eigenen MCP-Server weiterhin unter Einstellungen → Verbindungen anlegen und speichern – die Verbindung erscheint dort als aktiv. Ist die Capability
custom-mcphier jedoch deaktiviert, wird der Server serverseitig aus jedem Chat/Assistenten entfernt und ist für keinen Nutzer der Organisation ausführbar, unabhängig davon, wer ihn angelegt hat. - Der Schalter für Eigene MCP erscheint nur, wenn hier nicht
Alle verfügbaraktiv ist. BeiAlle verfügbarsind eigene MCP-Server für alle Nutzer automatisch nutzbar und lassen sich nicht separat abschalten.
Verhalten bei neu ausgelieferten Tools unter Nur Admins:
- Neue Basis-Tools aus der Kategorie
Grundlagen(z.B. Taschenrechner, Diagramme, Dokumente) sind automatisch verfügbar, sobald MeinGPT sie ausliefert. - Deaktivierst Du ein solches Tool, bleibt es deaktiviert — auch bei zukünftigen Updates.
- Neue Konnektoren und Datenbanken werden NICHT automatisch aktiviert; sie erfordern immer eine explizite Freigabe.
Mitglieder installieren selbst
Mit Mitglieder selbst hat jedes Plugin einen von drei Zuständen:
- Installiert: in Chats und Assistenten nutzbar.
- Verfügbar: noch nicht installiert. Ein Mitglied installiert es für den ganzen Workspace, sobald es das Plugin einem Assistenten oder Chat hinzufügt.
- Gesperrt: Mitglieder sehen es nicht und können es nicht installieren. Nur Admins heben die Sperre auf.
Beim ersten Wechsel in diesen Modus übernimmt MeinGPT, was Deine Organisation tatsächlich nutzt: Plugins, die in Assistenten oder Chats hinterlegt sind, für die ein Konto verbunden ist oder die in den letzten 90 Tagen aufgerufen wurden, sowie Outpost-Dienste und eigene MCP-Server. Basis-Tools aus Grundlagen bleiben installiert. Was Du gesperrt hast, bleibt gesperrt; alles andere ist danach Verfügbar.
Wechselst Du zurück zu Nur Admins, bleibt jedes installierte Plugin installiert.
Plugins für Wissensquellen
Jede Wissensquelle außer einem Upload gehört zu einem Plugin: SharePoint, OneDrive, Google Drive und Confluence zu ihren Konnektoren, der Webcrawler zur Websuche, S3, WebDAV und lokale Ordner zu eigenen Plugins unter Nur Indexierung.
Pro Plugin gibst Du jede Nutzung einzeln frei:
- Im Chat:
Installiert,Verfügbarbzw.Nicht installiertoderGesperrt, wie oben beschrieben. - Als Wissensquelle:
ErlaubtoderGesperrt. Gesperrt heißt: Neue Quellen dieses Typs lassen sich nicht mehr anlegen. Bestehende Quellen laufen weiter, bis Du sie löschst, und tragen auf der Seite Datenquellen den Hinweis „Als Wissensquelle gesperrt“.
Beide Freigaben sind unabhängig voneinander. Sperrst Du Google Drive im Chat, lassen sich weiter Drive-Quellen anlegen; legst Du eine Drive-Quelle an, wird im Chat nichts installiert. So kannst Du zum Beispiel ausgewählte Ordner als Wissen bereitstellen, ohne dass alle Mitarbeitenden ihr eigenes Drive im Chat verbinden.
Eine Quelle liest mit dem Konto, mit dem sie zuletzt verbunden wurde. Wird es beim Anbieter gesperrt, synchronisiert die Quelle nicht mehr. Die Plugin-Seite nennt, wer die Quellen angelegt hat.
Nutzung und Details
Die Seite zeigt alle Plugins als Karten, mit einer Suche und Kategorien für alles zusammen. Bei euch im Einsatz steht oben: Plugins, die in Assistenten, mit verbundenen Konten oder als Wissensquelle genutzt werden, mit diesen Zahlen auf der Karte, dazu von Admins installierte Plugins. Darunter Weitere Plugins (mit dem Knopf Installieren, wo es eine Installation gibt), eingeklappt Basis und Gesperrt. Ohne Installationen (Alle verfügbar) heißt nichts „installiert“, sondern nur „erlaubt“. Wer installiert, die Standardberechtigung und eigene MCP-Server stellst Du unter Einstellungen ein.
Jedes Plugin hat eine eigene Seite: Beispiele, Beschreibung, Funktionen nach Lesen, Ändern und Löschen, Wissensquelle und Verbindung, daneben die Freigaben im Chat und als Wissensquelle, die Assistenten mit Namen, Zugriff, Verlauf und die Anleitung.
Was die Plugin-Seite zu Datenschutz, Kosten, Plugins auf Anfrage, Abkündigungen und Apps zeigt, steht unter Plugins verwalten.
Unter Verbindung steht, wie sich Personen anmelden und wer sich schon verbunden hat. Ein gemeinsames Konto für den ganzen Workspace gibt es noch nicht: Jede Person verbindet ihr eigenes Konto, meist beim Hinzufügen zu einem Assistenten. Vor dem Installieren fasst MeinGPT zusammen, wer das Plugin nutzen kann, was es darf und wie sich Personen anmelden. Sperrst oder deinstallierst Du ein Plugin, das genutzt wird, fragt MeinGPT vorher nach und nennt, was davon betroffen ist.
Outpost-Dienste freigeben
Wenn die Dienste-Vorschau für Deinen Outpost freigeschaltet ist, gilt Nur Admins auch für dort registrierte Datenbanken und MCP-Dienste. Ein neuer Dienst erscheint erst im Konnektor-Katalog eines Assistenten, nachdem ein Admin ihn auf der Einstellungsseite Plugins aktiviert hat. Die Freigabe des Dienstes für Personen oder Teams auf der Outpost-Karte bleibt zusätzlich erforderlich.
Solange ein registrierter Dienst noch nicht aktiviert ist, zeigt MeinGPT Admins auf der Outposts-Seite und im Assistenten-Editor einen Hinweis mit einem Link direkt zum betreffenden Eintrag auf der Seite Plugins. Mitglieder mit Zugriff auf den Dienst sehen im Assistenten-Editor einen allgemeinen Hinweis und können einen Admin um die Aktivierung bitten. Bei Alle verfügbar ist diese zusätzliche Aktivierung nicht nötig.
Ebene 2: Globale Methoden-Richtlinie (Organisation)
Wenn Wer installiert nicht auf Alle verfügbar steht, steuerst Du zusätzlich die globale Methoden-Richtlinie:
Nur abrufen (READ_ONLY): nurreadAbrufen & ändern (READ_WRITE):read+writeVollzugriff (FULL):read+write+dangerousPro Tool festlegen (CUSTOM): feingranulare Steuerung pro Methode
Wichtig:
- Diese Richtlinie wirkt als oberes Limit.
- Nicht erlaubte Modi werden bereits auf Admin-Ebene als deaktiviert markiert.
- Die Kategorien kommen aus der Tool-Definition (Backend) und werden in der UI direkt als
read/write/dangerousangezeigt.
Wichtig für die Kombination mit Tool-Verfügbarkeit:
CUSTOMist nur wirksam, wennWer installiertnicht aufAlle verfügbarsteht.- Bei
Alle verfügbarist die Allowlist inaktiv; neue Tools sind automatisch verfügbar. - Wechselst Du später auf
Nur AdminsoderMitglieder selbst, greift die gespeicherte Methoden-Richtlinie wieder als Obergrenze.
Ebene 3: Feingranular pro Tool (nur CUSTOM)
Bei CUSTOM kann ein Admin einzelne Methoden pro Tool aktivieren/deaktivieren.
Regeln:
read/writesind standardmäßig erlaubt, außer explizit deaktiviert.dangerousist standardmäßig gesperrt, außer explizit aktiviert.
Damit lassen sich z.B. Lösch- oder Sende-Methoden separat kontrollieren.
Wichtiger Hinweis: Eine Methodeneinschränkung blockiert ausschließlich genau diese eine Methode – sie prüft nicht, ob eine andere, weiterhin aktivierte Methode desselben Tools über ihre eigenen Eingabefelder einen überschneidenden Effekt erzielen kann. Beispiel: Google/Outlook Kalender stellen calendar_create_event (write, standardmäßig aktiv) und calendar_invite_attendees (dangerous, standardmäßig gesperrt) bereit. Das Sperren von calendar_invite_attendees blockiert nur diese Aktion – calendar_create_event akzeptiert unabhängig davon ein attendees-Feld und verschickt beim Erstellen eines Termins dieselben Einladungs-Benachrichtigungen; das wird durch die Einstellung für calendar_invite_attendees nicht eingeschränkt. Prüfe bei jeder Methodeneinschränkung, was die Eingabefelder dieser Methode zulassen – nicht nur ihren Namen.
Ebene 4: Assistenten-spezifische Methodenauswahl
Im Assistenten-Editor können für ein Tool einzelne Methoden ausgewählt werden.
Diese Auswahl wird in der Tool-Konfiguration (enabledMethodIds) gespeichert und gilt als zusätzliche Einschränkung:
- Ist
enabledMethodIdsgesetzt, sind nur diese Methoden aktiv. - Nicht ausgewählte Methoden bleiben deaktiviert, auch wenn sie global erlaubt wären.
Diese Ebene existiert aktuell nur für Assistenten. Für einen Konnektor, der direkt in einem Chat ohne Assistenten aktiviert wird, gibt es keine entsprechende Einschränkung auf Methodenebene – dort gelten nur die Ebenen 1–3.
Laufzeitdurchsetzung im Chat
Beim Start eines Chats wird serverseitig ermittelt:
- Tool-Set nach Organisations-Richtlinie filtern.
- Für jedes BUILTIN-Tool die erlaubten Methoden berechnen:
- Assistant-Auswahl (
enabledMethodIds) – nur relevant, wenn der Chat über einen Assistenten läuft - globale Richtlinie
- CUSTOM-Freigaben
- Assistant-Auswahl (
- Nur das resultierende Methoden-Set wird im Toolkit registriert.
Konsequenz:
- Methoden, die nicht im finalen Set sind, können vom Modell nicht ausgeführt werden.
Prioritätsreihenfolge (höchste Priorität zuerst)
- Tool nicht verfügbar (Organisation) -> Tool komplett blockiert
- Methode adminseitig gesperrt (Richtlinie/Freigabe) -> Methode blockiert
- Methode nicht in
enabledMethodIds(nur relevant bei Assistenten) -> Methode blockiert - Nur verbleibende Methoden sind ausführbar
Häufige Missverständnisse
"Ich habe eine Methode deaktiviert, aber sie wurde trotzdem ausgeführt."
Prüfe:
- Wurde der Assistent nach der Änderung gespeichert?
- Ist die Methode wirklich aus
enabledMethodIdsentfernt? - Nutzt Du denselben Assistenten im Chat?
- Ist eine ähnliche Wirkung über eine andere aktivierte Methode erreichbar – entweder eines anderen Tools, oder derselben Tools (z. B. eine Methode zum Erstellen von Terminen, die selbst ein Teilnehmer-/Empfänger-Feld akzeptiert)?
"Warum ist eine Methode im Assistenten nicht auswählbar?"
Die Methode wurde wahrscheinlich durch Admin-Richtlinie gesperrt (isEnabledByAdmin = false).
Geltungsbereich der Methoden-Richtlinien
- Methoden-Richtlinien gelten für BUILTIN-Tools mit methodenbasierter Definition.
- Für EXTERNAL_MCP/CUSTOM_MCP wird die Verfügbarkeit auf Tool-Ebene gesteuert.
Was das praktisch bedeutet:
-
BUILTIN: Methoden können fein granular gesperrt/freigegeben werden.
-
EXTERNAL_MCP: Aktuell nur Tool an/aus, keine methodenspezifischen Admin-Freigaben.
-
Eigene MCP-Server (CUSTOM_MCP): Unter Einstellungen → Eigene MCP-Server regelst Du drei Dinge.
- An oder aus (
custom-mcp): Ist der Schalter aus, kann niemand einen eigenen MCP-Server verbinden, und verbundene laufen nicht. - Was dürfen eigene MCP-Server?
Alles, was der Server anbietet(Standard),Lesen und ändern, nicht löschenoderNur lesen. Die Einordnung stammt vom Server selbst (MCP-AnnotationenreadOnlyHint,destructiveHint); Funktionen ohne Angabe gelten nach MCP-Standard als „Löschen“. Die Regel schützt vor ungewollten Änderungen durch die KI, nicht vor einem Server, der falsche Angaben macht. Viele Server markieren ihre Funktionen noch nicht; mitNur lesenlaufen sie dann gar nicht. - Erlaubte Adressen: eine pro Zeile, z. B.
wiki.firma.deoder*.firma.defür alle Unteradressen. Leer heißt: alle öffentlichen Adressen. Server auf anderen Adressen lassen sich nicht verbinden und laufen nicht mehr.
Beim Verbinden prüft MeinGPT den Server vorher und zeigt seine Funktionen nach Lesen, Ändern und Löschen, auch welche davon in Deinem Workspace nicht laufen. Die Plugins-Übersicht zeigt jeden Server unter Von Mitgliedern verbunden; in den Einstellungen kannst Du einen einzelnen Server blockieren. Ein blockierter Server läuft in keinem Chat, keinem Assistenten und auch nicht über die CLI.
- An oder aus (
-
MCP-Server für den Workspace: Mit MCP-Server hinzufügen auf der Plugins-Seite legst Du einen Server für alle an: Icon, Name, Beschreibung, Adresse (öffentlich, https) und Anmeldung: jede Person mit eigenem Konto (OAuth), jede Person mit eigenem API-Key (Header) oder ohne Anmeldung. Bei Header nennst Du nur die Header-Namen, zum Beispiel Authorization oder X-Auth-Token (erlaubt sind Authorization und Namen mit X- am Anfang, außer denen, die MeinGPT selbst setzt, etwa X-API-Key); den Wert trägt jede Person beim Verbinden selbst ein, verschlüsselt und nur für sich. Wer Server für den Workspace anlegen darf, regelt die Berechtigung Plugins für den Workspace bereitstellen (Voreinstellung: nur Admins). Vorher prüft MeinGPT den Server und zeigt seine Funktionen; Du bestätigst das Risiko ausdrücklich. Danach ist er installiert und erscheint mit Herkunft „Workspace“ im Store; Mitglieder verbinden ihn wie jedes Plugin. Für wen er gilt, legst Du auf seiner Plugin-Seite fest, dort kannst Du ihn auch umbenennen oder entfernen. Adresse und Anmeldung sind danach fest; Entfernen löscht auch alle Verbindungen von Mitgliedern. Die Regeln für eigene MCP-Server (erlaubte Adressen, was sie dürfen) gelten für Workspace-Server nicht: über die entscheidest Du beim Anlegen.
Konkretes Beispiel (End-to-End)
Beispielziel:
- CRM-Tool erlauben, aber nur lesende Kontaktabfragen.
- Lösch-/Änderungs-Methoden sollen blockiert bleiben.
Beispielablauf:
- In
Settings > Wissen & Integrationen > PluginsaufNur Adminsstellen. - Methoden-Richtlinie auf
CUSTOMsetzen. - CRM-Tool (z.B. Salesforce/HubSpot) aktivieren.
- Im Tool-Detail
read_contactsaktiv lassen. - Methoden wie
update_contactoderdelete_contactdeaktivieren. - Assistent speichern und dort zusätzlich nur benötigte Methoden in
enabledMethodIdswählen.
Ergebnis:
- Der Assistent kann Kontakte lesen.
- Schreib-/Löschmethoden werden nicht im Toolkit registriert und sind zur Laufzeit nicht ausführbar.
- Wird derselbe Konnektor stattdessen direkt in einem Chat ohne Assistenten genutzt, greifen dieselben Schritte 1–5 (Organisations-Richtlinie + CUSTOM-Freigaben); Schritt 6 (zusätzliche Einschränkung per
enabledMethodIds) entfällt, da es dafür ohne Assistenten keine Entsprechung gibt.
Empfehlung für Admins
- Starte mit
Nur Admins. - Setze global auf
CUSTOM. - Aktiviere nur benötigte Tools.
- Erlaube
dangerousnur explizit pro Methode. - Lass Assistant-Owner Methoden zusätzlich pro Assistent minimieren.